

反向代理
用户场景
"App 启用了 SSL Pinning,传统抓包工具抓不到,怎么办?"
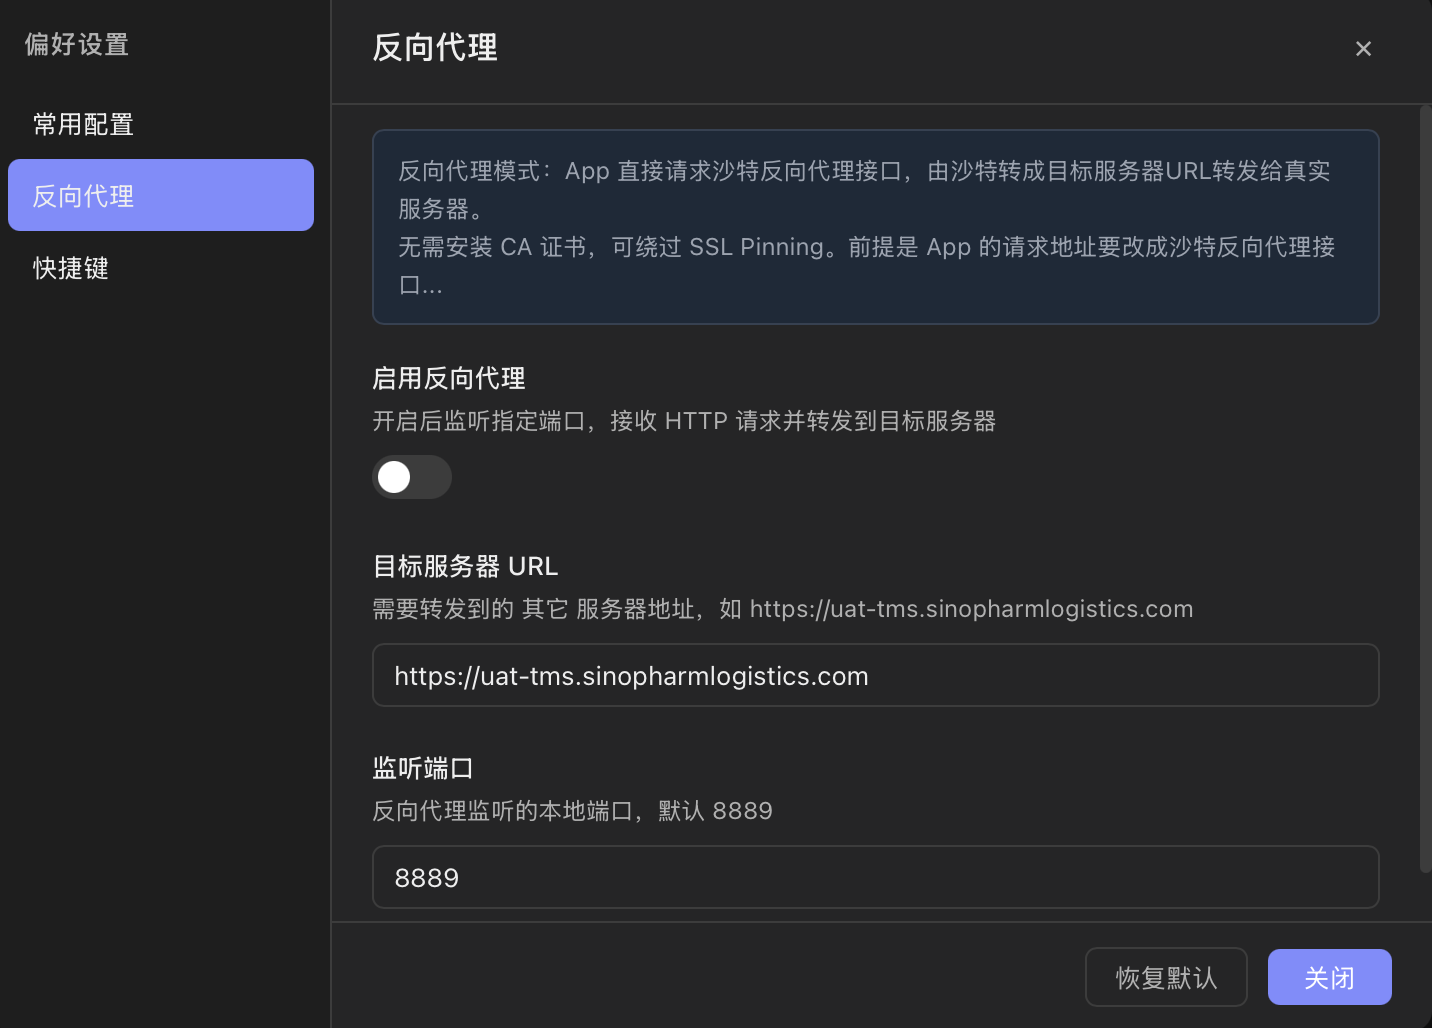
什么是 SSL Pinning?
App 在代码中硬编码了服务器证书的指纹,只有"正确的证书"才能建立连接。即使你安装了 CA 证书,App 也会拒绝连接。
反向代理如何解决?
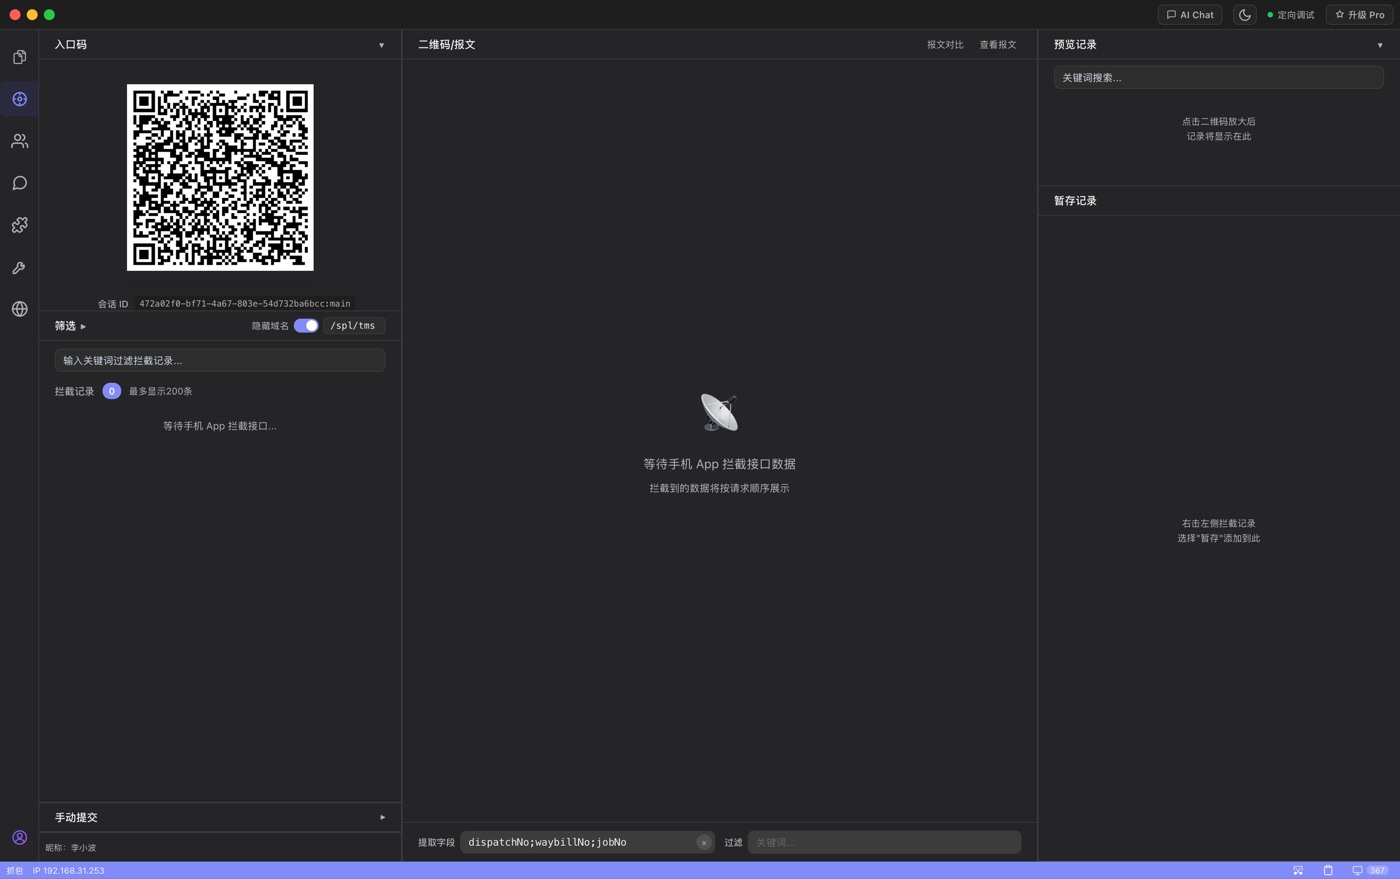
入口码与替换记录界面实拍:
核心思路:
配置步骤
-
打开偏好设置(
Ctrl/Cmd+,) -
切换到"反向代理"标签
-
填写目标服务器 URL:
-
填写监听端口:
8889(默认) -
开启"启用反向代理"开关
App 端改动
把所有请求地址中的域名替换为本地 IP:
看到的效果
App 发起请求后:
- 中间面板显示完整请求和响应
- 左侧面板的拦截记录包含这些请求
- 字段提取、对比、暂存功能全部可用
适用场景
- 🔒 绕过 SSL Pinning:调试启用了证书绑定的 App
- 🐛 线上问题排查:转发生产流量到本地分析
- 🔧 接口 Mock:在本地修改响应后再返回给 App